Inicio › Guías › Análisis de riesgos
ISO 31000 de gestión de riesgos: qué es, principios, marco, proceso y un ejemplo en planta
Por Sabrina Muñoz · actualizado el 13 de noviembre de 2026
Curso relacionado: Análisis de riesgos: HAZOP y árbol de fallos.
Calidad tiene su matriz de riesgos, prevención otra, medio ambiente otra más, y ninguna habla el mismo idioma. La ISO 31000 es la norma internacional de directrices que pone orden: no se certifica, pero da un lenguaje y un proceso comunes (contexto, identificación, análisis, valoración, tratamiento y seguimiento) para gestionar cualquier riesgo de la organización. Aquí tienes la edición vigente, la ISO 31000:2018, con sus principios, su marco, su proceso y un registro de riesgos resuelto de una planta.
Qué es la ISO 31000 y para qué sirve
La ISO 31000:2018 («Gestión del riesgo. Directrices») la elabora el comité ISO/TC 262. Es la segunda edición; sustituyó a la de 2009. En España se publica como UNE-ISO 31000.
ISO la tiene en estado «para revisar» y hay ya una edición nueva en desarrollo, pero mientras no se publique, la de 2018 es la que vale. Yo la cito, no la copio.
Dos ideas para entenderla:
- El riesgo es el efecto de la incertidumbre sobre los objetivos Puede ser negativo o positivo. Por eso la norma habla también de oportunidades, y por eso empieza preguntando cuáles son tus objetivos.
- Son directrices, no requisitos Usa «conviene», no «debe». No hay certificado para empresas. Sirve para diseñar tu forma de gestionar el riesgo, y para dar contenido a lo que otras normas sí exigen, como los riesgos y oportunidades de la ISO 9001.
Tiene una compañera técnica, la IEC 31010:2019, que describe las técnicas de evaluación. La ISO 31000 te dice qué hacer con los riesgos; la IEC 31010 te da herramientas para encontrarlos y medirlos: HAZOP, AMFE (AMEF, FMEA), árbol de fallos, bow tie y muchas más (las comparo en la guía de métodos de análisis de riesgos).
Las tres piezas: principios, marco y proceso
La norma se suele dibujar como tres bloques. Conviene entender qué es cada uno, porque mucha gente se queda solo con el tercero.
Los principios
Alrededor de un propósito, crear y proteger valor, la norma pone ocho principios. La gestión del riesgo es:
- Integrada En todas las actividades, no un departamento aparte.
- Estructurada y exhaustiva , para que los resultados sean coherentes y comparables.
- Adaptada Al contexto y a los objetivos de la organización.
- Inclusiva : participan las partes interesadas que toca, a tiempo.
- Dinámica : los riesgos cambian y la gestión tiene que seguirlos.
- Basada en la mejor información disponible , sabiendo sus limitaciones.
- Atenta a los factores humanos y culturales
- En mejora continua
El marco
Es la parte de gobierno: cómo se integra la gestión del riesgo en la organización. Tiene el liderazgo y compromiso de la dirección en el centro y alrededor un ciclo de integración, diseño, implementación, evaluación y mejora. Dicho en llano: quién decide qué riesgo es aceptable, con qué recursos se gestiona y cómo se comprueba que funciona. Es el ciclo PDCA aplicado al propio sistema de riesgos.
El proceso
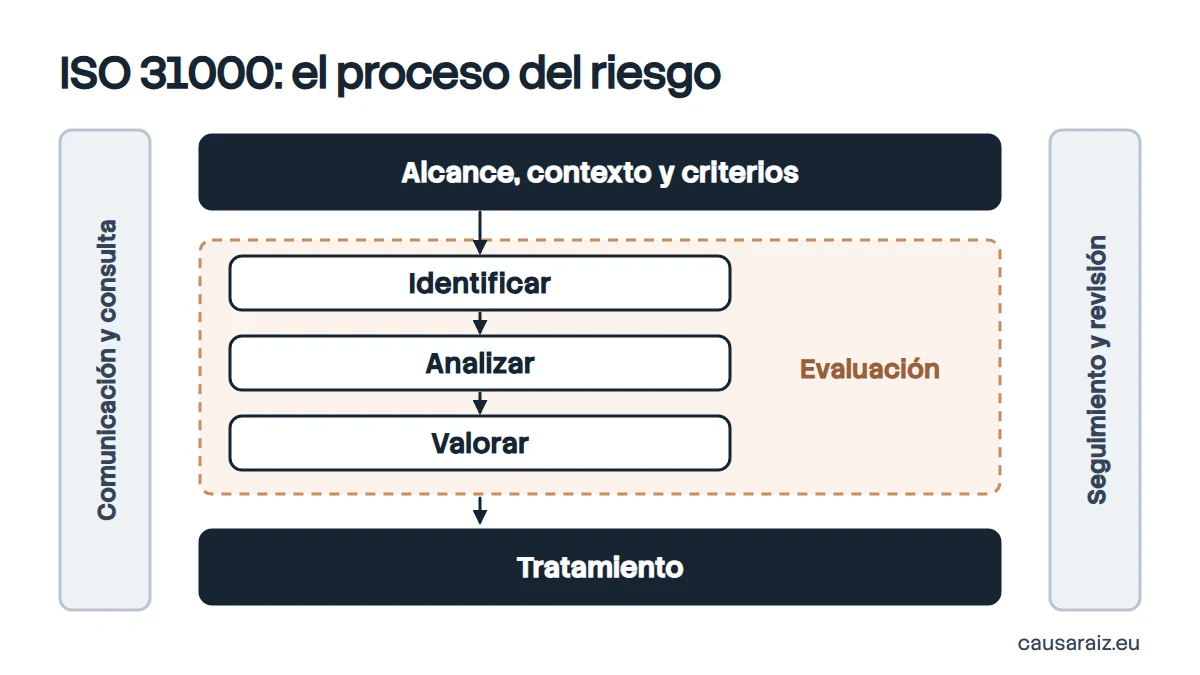
Es lo que se hace en el día a día con cada riesgo:
- Alcance, contexto y criterios Qué estudias, para qué objetivo, y con qué criterios vas a decidir si un riesgo es aceptable (aquí se define la matriz de riesgos).
- Evaluación del riesgo , en tres pasos: identificar (qué puede pasar, por qué y con qué consecuencia), analizar (probabilidad, consecuencia, controles existentes) y valorar (comparar con los criterios y decidir si hay que tratar).
- Tratamiento : elegir opciones, planificarlas y aplicarlas.
- Durante todo el proceso comunicación y consulta, seguimiento y revisión, y registro e informe.
Las opciones de tratamiento que da la norma son siete, y no todas consisten en reducir: evitar el riesgo (no hacer la actividad), asumir o aumentar el riesgo para aprovechar una oportunidad, eliminar la fuente, cambiar la probabilidad, cambiar las consecuencias, compartirlo (contratos, seguros) y retenerlo de forma informada.
Ejemplo resuelto: subcontratar el pintado
Caso ficticio de formación: una planta de fabricación de armarios metálicos quiere sacar el pintado a un proveedor externo para liberar espacio. Objetivo afectado: entregar a tiempo y sin reclamaciones de aspecto.
Criterios: matriz 5x5 de probabilidad (P) y consecuencia (C); un riesgo de 12 o más hay que tratarlo antes de decidir; de 6 a 10, tratar si el coste es razonable; menos de 6, aceptar y vigilar.
| Riesgo u oportunidad | Causa | Controles existentes | P x C = nivel | Tratamiento | Nivel residual |
|---|---|---|---|---|---|
| Piezas que llegan tarde a montaje | Transporte de ida y vuelta; el proveedor prioriza a otros clientes | Ninguno | 4 x 4 = 16 | Cambiar la probabilidad: colchón de dos días de stock pintado y compromiso de plazo en el contrato | 2 x 4 = 8 |
| Defectos de aspecto (descolgados, poco espesor) | Proceso que ya no controlamos | Inspección final visual | 3 x 4 = 12 | Cambiar la probabilidad: aprobación del proceso del proveedor, medición de espesor en recepción por muestreo, acuerdo de calidad | 2 x 4 = 8 |
| Golpes en el transporte | Embalaje inadecuado | Ninguno | 3 x 3 = 9 | Cambiar las consecuencias: embalaje retornable con separadores, definido con el proveedor | 2 x 2 = 4 |
| Coste de reclamaciones del pintado | Disputas sobre quién causó el defecto | Ninguno | 2 x 3 = 6 | Compartir: cláusula de responsabilidad y criterio de aceptación firmado | 2 x 2 = 4 |
| Oportunidad: liberar 400 m² para una línea nueva | Decisión de subcontratar | No aplica | Alta | Aumentar: planificar la línea nueva desde ya para no perder el espacio en almacenaje | Se persigue |
Con el tratamiento, ningún riesgo queda en 12 o más. La dirección decide subcontratar y registra que acepta los riesgos residuales de nivel 8, con seguimiento mensual de dos indicadores: entregas a tiempo del proveedor y defectos de aspecto en recepción.
Lo que este ejemplo enseña de la ISO 31000:
- Empieza por el objetivo Sin «entregar a tiempo y sin reclamaciones», no sabrías qué riesgos importan.
- Los criterios se fijan antes de puntuar Si decides después qué nivel es aceptable, acabas aceptando lo que te conviene.
- Hay más opciones que reducir Compartir y aumentar una oportunidad son tratamientos de pleno derecho.
- El riesgo residual lo acepta alguien con nombre , y queda registrado. Y se revisa: si dentro de seis meses las entregas fallan, se vuelve al proceso.
Para elegir y controlar al proveedor de este ejemplo tienes la guía de calidad de proveedores.
ISO 31000 frente a otras normas de riesgo
| Norma | Ámbito | ¿Certificable? |
|---|---|---|
| ISO 31000 | Cualquier riesgo, cualquier organización: directrices generales | No |
| IEC 31010 | Técnicas de evaluación del riesgo | No |
| ISO 9001 | Riesgos y oportunidades del sistema de calidad, como requisito | Sí |
| ISO 14971 | Riesgo de productos sanitarios para el paciente, con requisitos | Se audita dentro de la ISO 13485 y del MDR |
La ISO 31000 no sustituye a las normas sectoriales. Lo que hace bien es poner orden cuando una empresa tiene cinco matrices de riesgo distintas (calidad, prevención, medio ambiente, seguridad de la información, negocio) con cinco escalas incompatibles. Unificar criterios y lenguaje suele ser la primera mejora real.
Errores habituales
- Confundir la norma con una matriz La matriz es una herramienta del análisis; la ISO 31000 es mucho más: contexto, criterios, responsables y seguimiento.
- Registros de riesgos que nadie revisa Un riesgo dinámico en una hoja estática.
- Solo amenazas Si el registro no tiene ni una oportunidad, se ha leído media definición de riesgo.
- Buscar el certificado No existe para empresas. Si alguien te lo ofrece, pregunta qué acreditación tiene.
Si te quedas con una sola idea, que sea esta: la ISO 31000 no pide más papeles, pide que todos midan el riesgo con la misma vara. ¿Cuántas matrices de riesgo distintas conviven hoy en tu empresa?
Preguntas frecuentes
¿Qué es la ISO 31000 y para qué sirve?
Es la norma internacional de directrices para la gestión del riesgo. Sirve para que cualquier organización, de cualquier sector, gestione sus riesgos con un mismo lenguaje y un mismo proceso: establecer el contexto, identificar, analizar, valorar y tratar los riesgos, y hacer su seguimiento.
¿La ISO 31000 es certificable?
No. Es una norma de directrices, no de requisitos, así que no hay certificado ISO 31000 para organizaciones. Sí existen cursos y certificaciones de personas que algunas entidades ofrecen sobre ella.
¿Cuál es la versión vigente de la ISO 31000?
La ISO 31000:2018, segunda edición, que sustituyó a la de 2009. ISO la tiene marcada como en revisión y hay una edición nueva en desarrollo, todavía sin publicar.
¿Cuáles son los principios de la ISO 31000?
Son ocho, alrededor de un propósito central, crear y proteger valor: integrada, estructurada y exhaustiva, adaptada, inclusiva, dinámica, basada en la mejor información disponible, que tenga en cuenta los factores humanos y culturales, y en mejora continua.
¿Qué diferencia hay entre ISO 31000 e IEC 31010?
La ISO 31000 dice cómo organizar la gestión del riesgo. La IEC 31010:2019 es su compañera técnica: describe las técnicas concretas de evaluación, como el HAZOP, el AMFE, el árbol de fallos o el bow tie.